- Le SEO poisoning consiste à faire remonter des pages malveillantes dans les résultats de recherche.
- Les pirates utilisent souvent des sites légitimes piratés, dont ils exploitent la réputation.
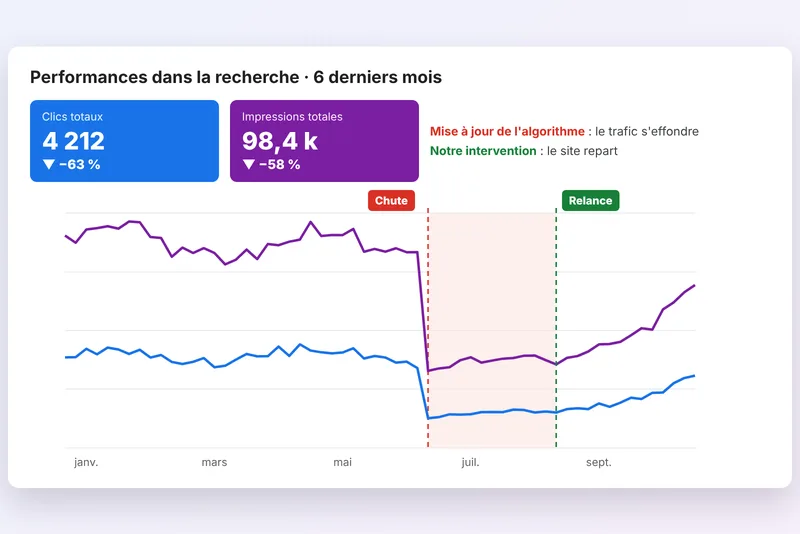
- Un site piraté peut être signalé comme dangereux par Google et perdre son trafic.
- Mises à jour, mots de passe forts, double authentification et surveillance de la Search Console sont la meilleure protection.
Comment fonctionne le SEO poisoning
Les pirates créent des pages optimisées pour des recherches populaires : téléchargement d'un logiciel, modèle de document, connexion à un service bancaire ou administratif. Ces pages imitent un site officiel et invitent à télécharger un fichier infecté ou à saisir des identifiants.
Pour les faire remonter dans Google, ils utilisent :
- des sites légitimes piratés, qui bénéficient d'une bonne réputation ;
- des réseaux de faux liens ;
- des contenus générés en masse sur des sujets à fort trafic ;
- parfois des annonces payantes usurpant l'identité d'une marque.
Pourquoi votre site peut être visé
Un site WordPress ou PrestaShop mal mis à jour est une cible idéale. Une fois entré, le pirate peut :
- ajouter des centaines de pages de spam (pharmacie, casino, contrefaçons) ;
- rediriger vos visiteurs mobiles vers un site frauduleux ;
- héberger une fausse page de connexion bancaire dans un dossier caché ;
- insérer des liens cachés vers ses propres sites.
Souvent, le propriétaire ne voit rien : les pages piégées ne s'affichent qu'aux robots ou aux visiteurs venant de Google.
Les conséquences pour vous
- Google peut afficher un avertissement (« Ce site a peut-être été piraté » ou page rouge « site dangereux »).
- Votre trafic s'effondre, vos positions aussi.
- Votre réputation est atteinte : vos clients peuvent être victimes en passant par votre site.
- Votre hébergeur peut suspendre le site.
Les signes qui doivent alerter
- Des pages inconnues dans les résultats de Google (tapez « site:votredomaine.fr » pour les voir).
- Des requêtes sans rapport avec votre activité dans la Search Console.
- Un message dans la rubrique « Problèmes de sécurité » de la Search Console.
- Des redirections étranges sur mobile.
- De nouveaux comptes administrateurs que vous n'avez pas créés.
Comment vous protéger
- Mettez à jour votre CMS, votre thème et vos extensions dès qu'une mise à jour de sécurité sort.
- Supprimez les extensions et thèmes inutilisés.
- Utilisez des mots de passe forts et la double authentification pour tous les accès.
- Limitez les comptes administrateurs au strict nécessaire.
- Sauvegardez régulièrement le site, en dehors du serveur.
- Surveillez la Search Console et activez ses notifications par e-mail.
- Choisissez un hébergeur qui propose des protections (pare-feu, analyse des fichiers).
Si votre site a été piraté
Isolez le site (mode maintenance), changez tous les mots de passe, nettoyez ou restaurez une sauvegarde saine, comblez la faille, puis demandez un réexamen dans la Search Console. Faites-vous aider si vous n'êtes pas sûr d'avoir tout nettoyé : une réinfection est fréquente.
Voir aussi éviter les pénalités Google et notre accompagnement sortie de pénalité.